Google desativa rede de 1,3 milhão de TV boxes infectados; Brasil 2º país
Google elimina rede massiva de TV boxes com malware
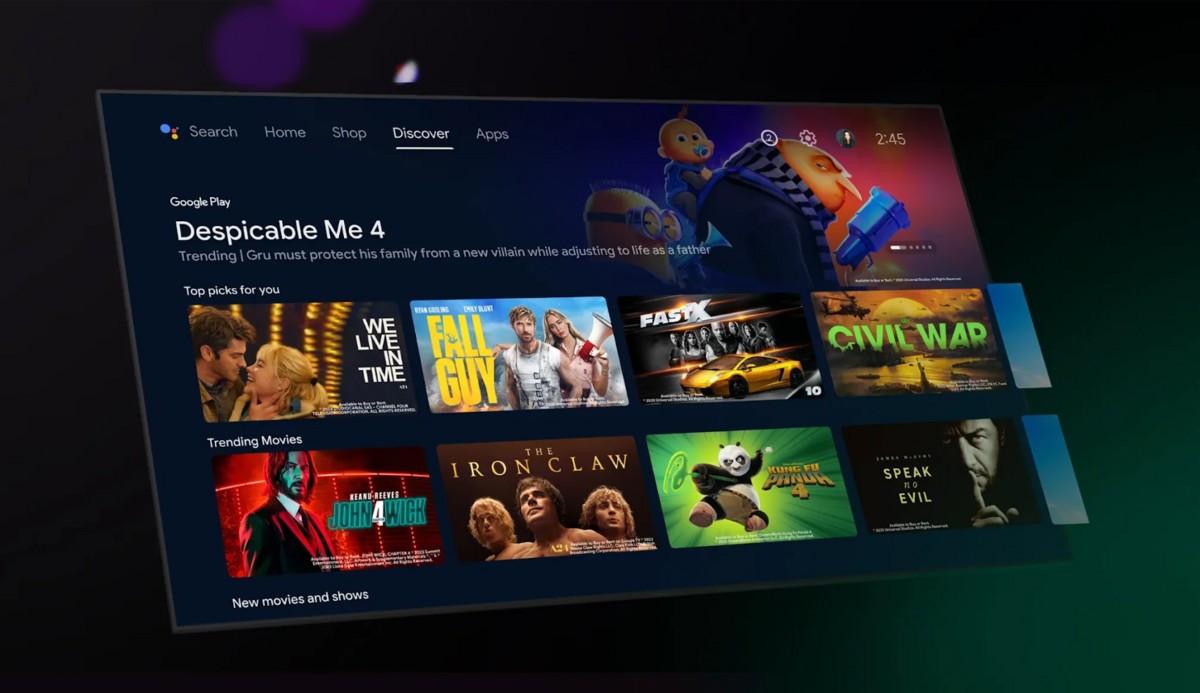
Uma operação de segurança cibernética liderada pelo Google conseguiu desmantelar uma extensa rede que controlava aproximadamente 1,3 milhão de aparelhos infectados sem o consentimento de seus proprietários. A maioria dos dispositivos afetados era composta por TV boxes que rodavam o sistema Android, contendo um programa malicioso denominado XCPE que estava instalado desde a fábrica.
O Brasil emerge como o segundo país mais prejudicado por essa operação de malware TV boxes, ficando atrás apenas da Malásia conforme levantamento realizado pela empresa especializada em cibersegurança Trend Micro. Os pesquisadores detectaram aparelhos infectados espalhados por 170 nações diferentes, com destaque também para Iraque, México e Taiwan entre os países mais impactados.
Videostrong: Fabricante intencional de TV boxes comprometidos
De acordo com investigações do Google, a empresa Videostrong, localizada em Shenzhen na China, foi responsável por instalar deliberadamente o programa malicioso nos sistemas de seus equipamentos. A estratégia comercial da fabricante envolvia comercializar o acesso a esses aparelhos infectados para grupos criminosos, que posteriormente utilizavam os dispositivos para simular visualizações fraudulentas de anúncios publicitários e obter receitas ilegítimas por meio dessa atividade.
A operação de TV boxes infectados revelou que a Videostrong utilizava técnicas sofisticadas para ocultar o programa malicioso e contornar os processos de verificação de segurança implementados pelo Google. Essa abordagem permitia que códigos maliciosos fossem carregados apenas após o primeiro acionamento do aparelho pelo usuário.
Amplitude da infecção além de TV boxes
Embora a maioria dos aparelhos infectados fosse constituída por TV boxes, o Google também identificou a presença do malware XCPE em outros tipos de dispositivos, incluindo equipamentos de telemedicina, máquinas de karaokê e sistemas de sinalização digital. Essa diversidade de aparelhos afetados demonstra a amplitude do esquema de malware TV boxes implementado pela fabricante chinesa.
Evasão de testes de segurança do Google
Os fabricantes que desejam integrar serviços Google em seus equipamentos, como o Android TV, precisam cumprir requisitos rigorosos e passar por testes detalhados de compatibilidade e segurança. No entanto, a Videostrong desenvolveu técnicas específicas para contornar essas verificações de segurança, conforme divulgado pela empresa de tecnologia.
Segundo o Google, a Videostrong mantinha essa prática desde o final de 2024, representando uma violação sistemática dos protocolos de segurança. O processo de revisão do Google foi posteriormente alterado para fortalecer a proteção dos consumidores e evitar incidentes similares no futuro.
Resposta do Google e bloqueio da fabricante
O Google expressou sua posição sobre o ocorrido através de um comunicado oficial: "Um fabricante de dispositivos infectar intencionalmente seus usuários com malware é uma quebra inaceitável de confiança e representa um risco sério para esses usuários". A empresa anunciou medidas imediatas contra a Videostrong, incluindo o rompimento de relações comerciais, proibição para produzir e vender aparelhos Android certificados, e impedimento de fornecer software a outros fabricantes certificados.
Impactos nas infraestruturas de telecomunicações
A Agência Nacional de Telecomunicações (Anatel) foi consultada sobre os riscos associados aos TV boxes infectados e confirmou seu compromisso no combate à venda de produtos não homologados. Gesiléa Fonseca Teles, superintendente de fiscalização da Anatel, alertou para as consequências: "O impacto da utilização de equipamentos não homologados vai muito além das questões de qualidade do serviço fornecido ao consumidor ou da segurança física do aparelho. Trata-se de uma ameaça direta à infraestrutura cibernética do país".
A autoridade reguladora reforçou que a proteção das telecomunicações demanda vigilância constante, cooperação institucional e conscientização coletiva sobre a importância da procedência e conformidade do hardware conectado à rede nacional.
Entidades envolvidas na operação de segurança
A operação de desmantelamento da rede de TV boxes infectados contou com a participação de múltiplas organizações internacionais. Além do Google, o Google manteve parceria com a Agência Nacional de Polícia do Japão e as empresas de segurança digital Lumen, HUMAN Security, Plume, Synthient e TrendAI, configurando uma ação coordenada em escala global contra o malware XCPE e suas variantes.